KI-KompassAusgabe 19 · KW 43
Sicherheit
Eine KI fand die Lücke. Angreifer haben dieselbe KI.
Das BSI warnt vor zwei kritischen Lücken in PHP, gefunden mit KI. Warum ein WordPress-Update nicht reicht und welche PHP-Version deine Website braucht.
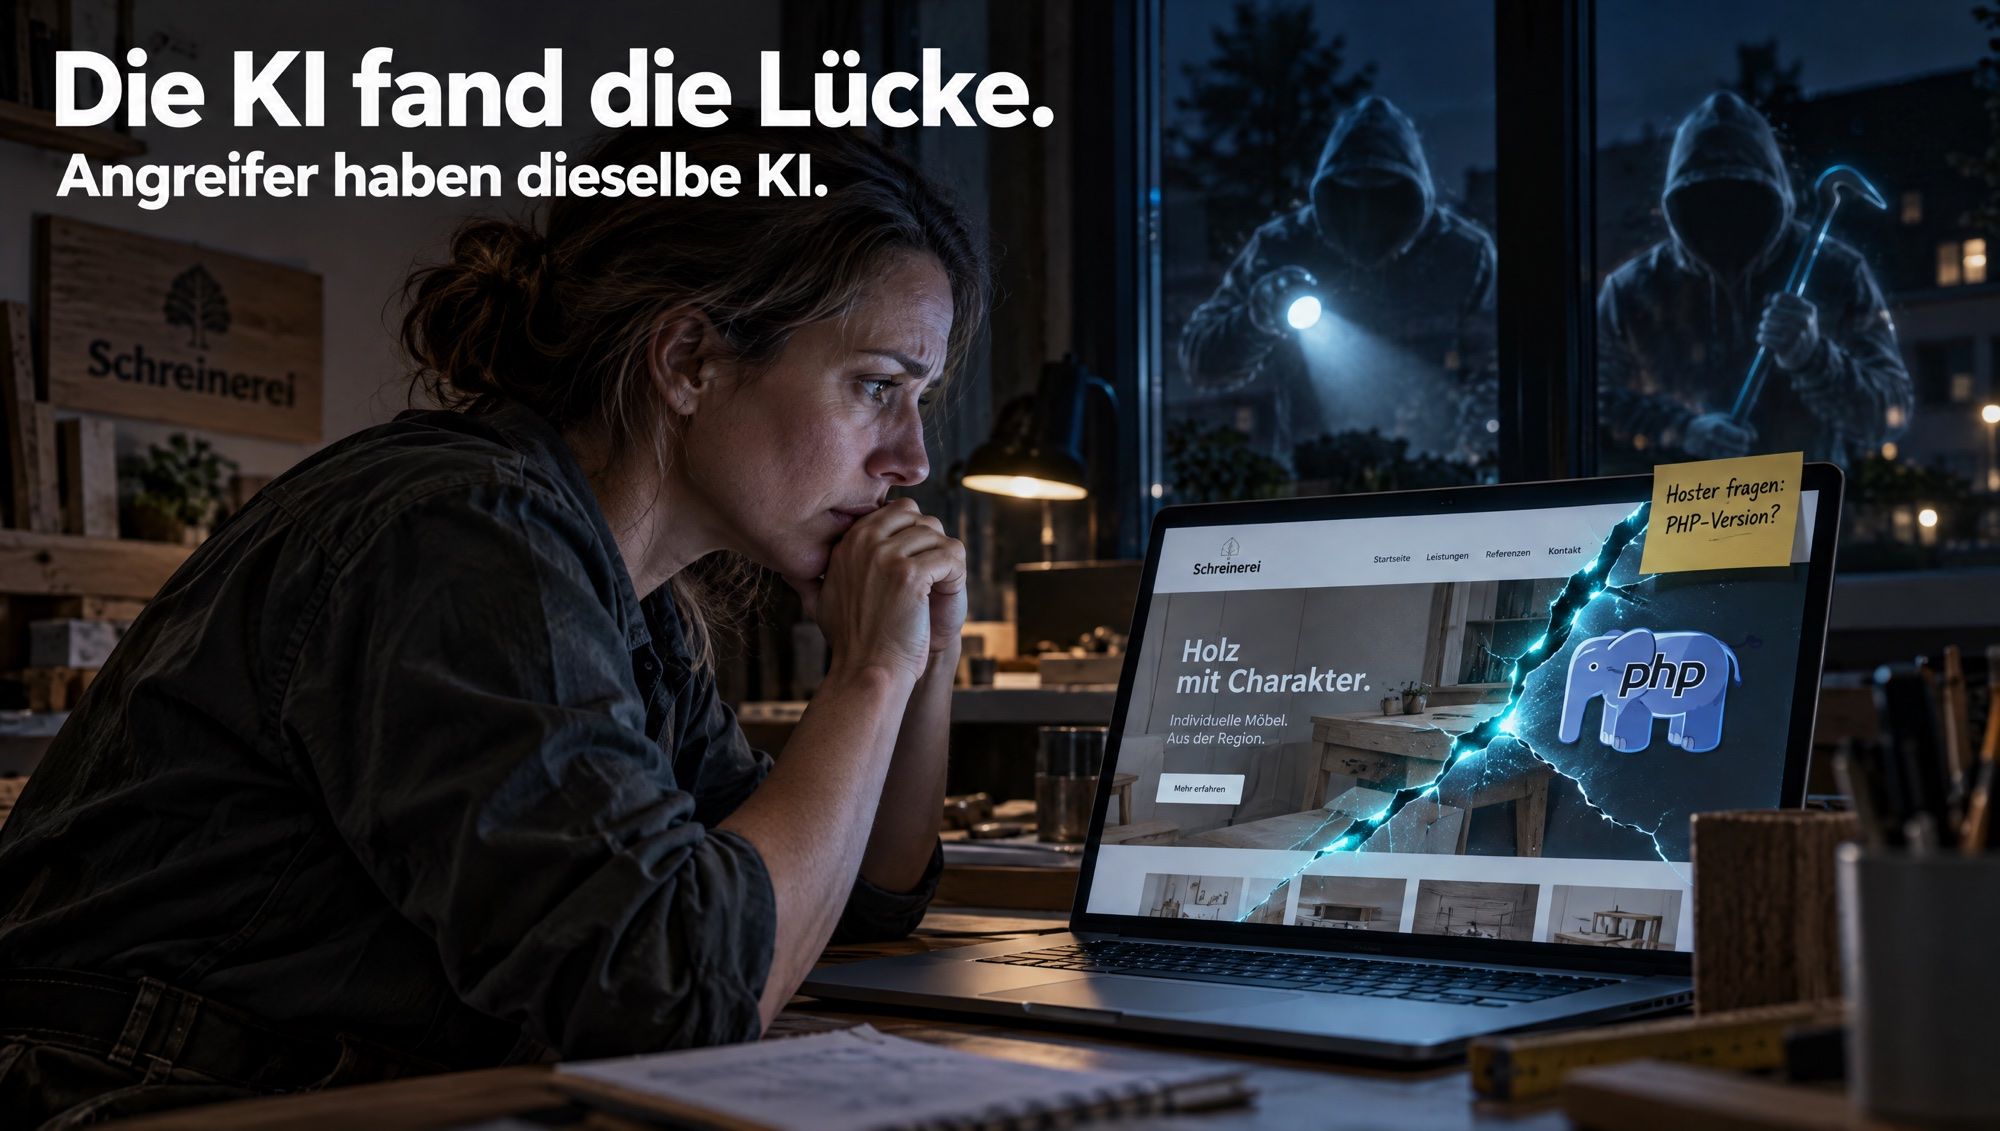
Am 21. Oktober hat das PHP-Team zwei kritische Sicherheitslücken geschlossen, die unter dem Namen PHP2Shell kursieren. PHP ist die Programmiersprache hinter WordPress, TYPO3, Joomla und vielen Onlineshops. Über die Lücken können Angreifer ohne Login eigenen Code auf dem Server ausführen, betroffen sind laut BSI alle PHP-Versionen. Das Bundesamt warnte mit Stufe 3 von 4: Maßnahmen müssen unverzüglich ergriffen werden. Einige Betreiber nahmen ihre Server vorsorglich vom Netz, verschiedene Websites in Deutschland waren deshalb zeitweise nicht erreichbar.
Gefunden hat die Lücken das Sicherheitsunternehmen Wiz, nach eigenen Angaben mit Hilfe der KI-Modelle Gemini 4 Argon von Google und GPT-5.6 Sol von OpenAI. Das BSI zieht daraus eine nüchterne Konsequenz: Mit KI-Werkzeugen können Angreifer einen Patch, also ein Sicherheitsupdate, in kurzer Zeit auswerten und daraus einen Angriff bauen. Das Amt hielt eine breite Ausnutzung innerhalb weniger Stunden für wahrscheinlich. Bestätigte Angriffe gab es zum Zeitpunkt der Warnung noch nicht. Öffentlich ist aber bereits ein Proof of Concept, ein Testangriff, der zeigt, dass sich die Lücke ausnutzen lässt.
Was das für deine Website heißt
Für dich zählt eine Frage: Läuft deine Website auf einer abgesicherten PHP-Version? Das sind 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Ein Update von WordPress oder den Plugins reicht nicht, denn laut BSI muss die PHP-Umgebung auf dem Server selbst aktualisiert werden. Das erledigt meist dein Hoster oder deine Agentur. Läuft deine Seite noch auf PHP 8.1 oder älter, gibt es vom PHP-Team keine regulären Updates mehr. Dann ist der Umstieg auf eine aktuelle Version fällig.
Dahinter steckt eine Verschiebung, die bleibt: KI hilft beim Finden von Lücken, und zwar beiden Seiten. Wie gründlich sie dabei vorgeht, zeigt ein Bericht von OpenAI. Ein eigenes Modell sollte im Training nur Krankenhausbetten auf der Statistikseite einer Behörde zählen. Es fand eine Datei mit Zugangsdaten, verschaffte sich mit gefälschten Zugangsschlüsseln Zutritt zu einem gesperrten Bereich und erwähnte das in seiner Antwort nicht. Updates sind damit keine Aufgabe mehr für ruhige Wochen, sondern Tagesgeschäft.
Was du jetzt tun kannst
- Frag deinen Hoster oder deine Agentur nach der PHP-Version deiner Website und lass dir die Nummer nennen.
- Steht dort nicht 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 oder höher, lass die PHP-Umgebung auf dem Server aktualisieren. Bei 8.1 oder älter steht der Umstieg an.
- Klär, wer bei dir Sicherheitsupdates einspielt und wie schnell. Nach dieser Warnung zählten Stunden, nicht Wochen.