KI-KompassAusgabe 23 · KW 47
Sicherheit
Mit KI gebaut, für jeden offen: 35.000 Apps im Netz
Claroc fand über 35.000 mit Grok Build gebaute Apps ohne Anmeldung, Hunderte mit privaten Daten. Was du prüfst, bevor deine App online geht.
Mit Baukästen wie Grok Build, Lovable oder Replit baut man sich heute ohne Programmierkenntnisse eine eigene App: ein Dashboard für den Vertrieb, eine Zeiterfassung, eine Kundenliste. Du beschreibst, was du willst, die KI schreibt den Code, ein Klick, und die App ist online. Das nennt sich Vibe Coding, programmieren per Beschreibung statt per Code.
Wie schnell das schiefgeht, hat die Sicherheitsfirma Claroc am 10. November gezeigt. Sie fand über 35.000 mit Grok Build gebaute Apps, die ohne Anmeldung für jeden erreichbar waren. In geschätzt 650 bis 800 davon lagen private Daten: eine durchsuchbare Liste von mehr als 3.500 Beschäftigten einer Klinikgruppe, die Unterlagen eines Intensivpatienten, eine Zeiterfassung mit den Passwörtern ihrer Nutzer. Selbst Beschäftigte von SpaceXSI, dem Anbieter von Grok, hatten 24 offene Apps gebaut, darunter eine Vertriebsübersicht zu 594 Kundenkonten.
Gehackt wurde nichts
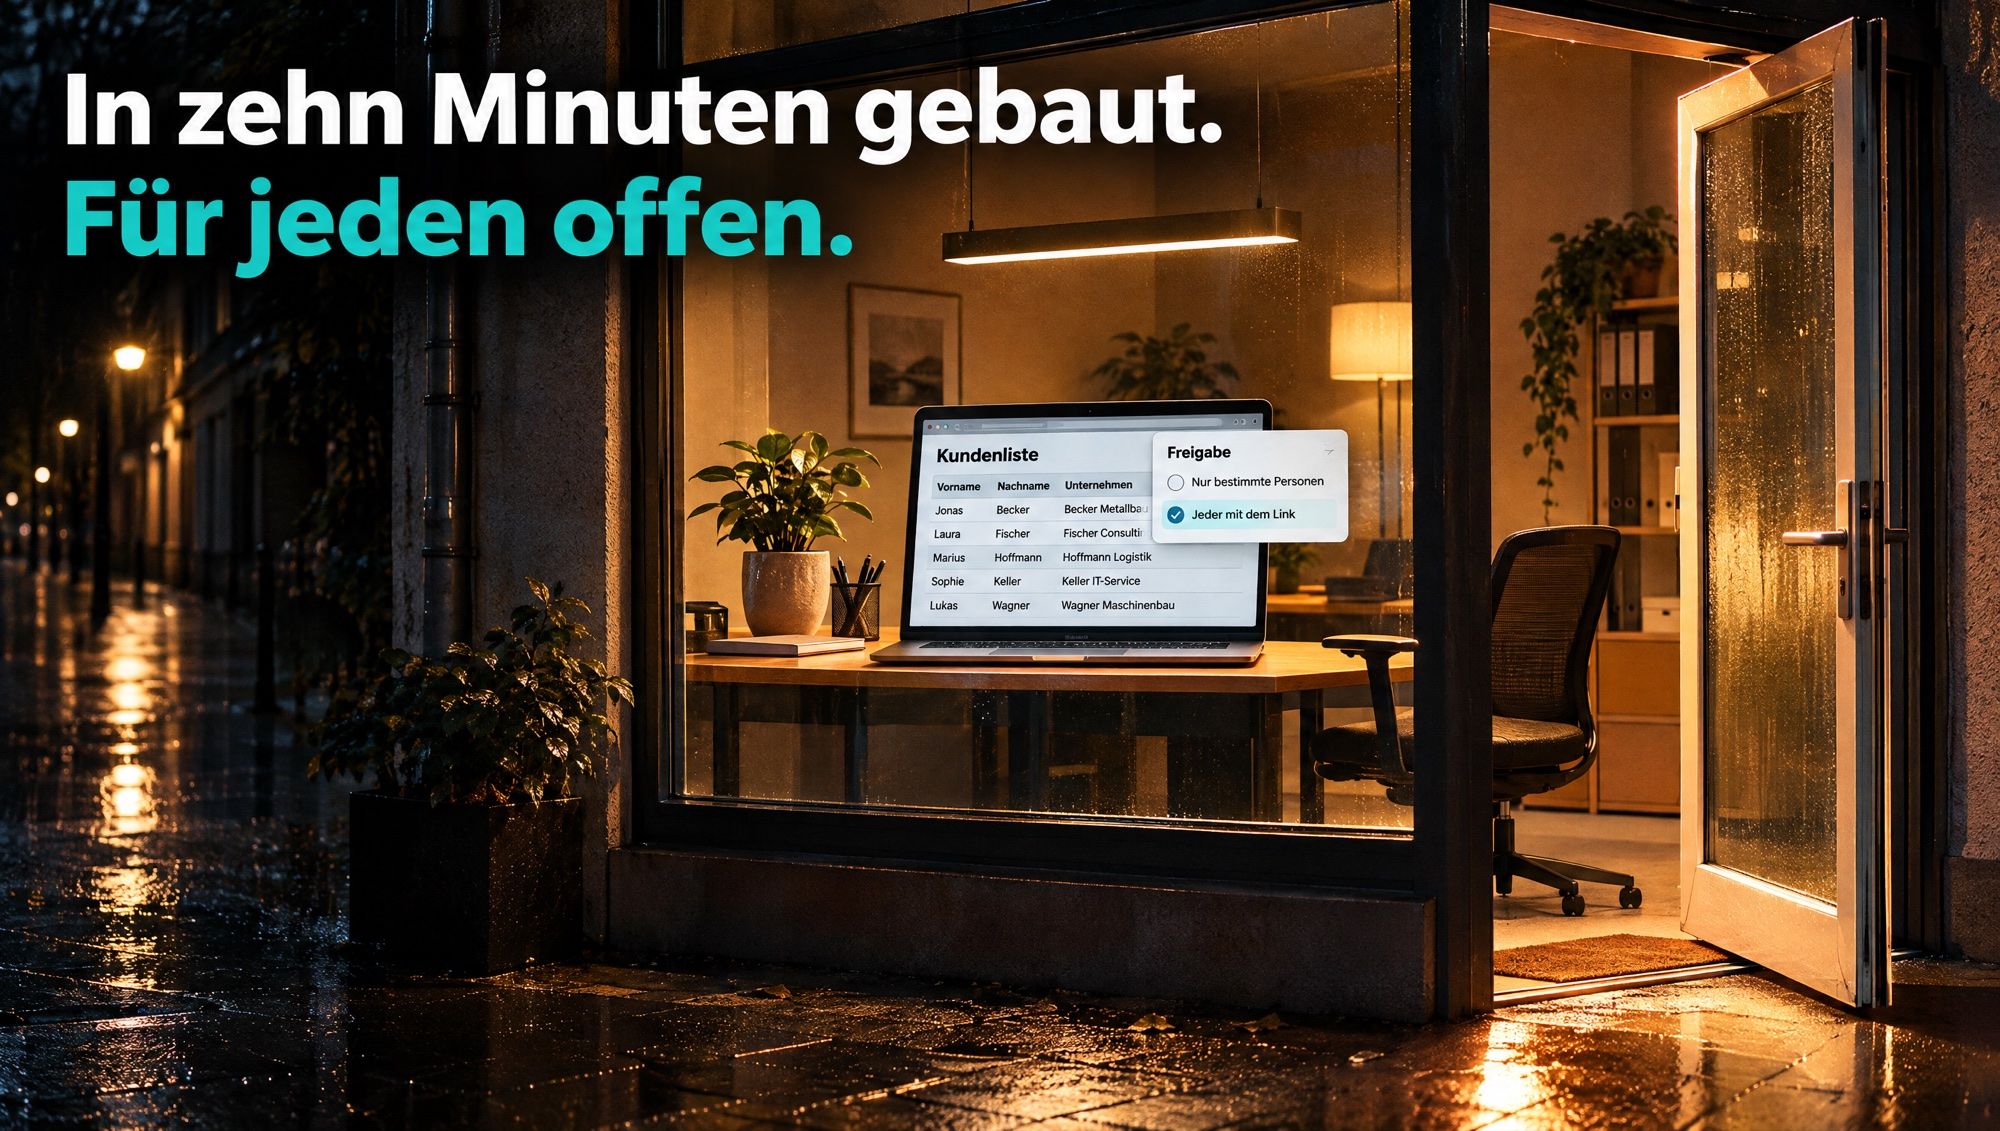
Eine Sicherheitslücke im klassischen Sinn gab es nicht. Beim Veröffentlichen war im Konto der Forscher „Anyone with the link“ vorausgewählt, also: jeder, der den Link hat. Und die Links ließen sich finden, weil jede App eine eigene Adresse bekommt und solche Adressen in öffentlich durchsuchbaren Verzeichnissen landen. Der Anbieter sagt, Apps blieben privat, bis jemand sie teilt. Claroc hält dagegen: Bei normalen Konten ist die offene Freigabe voreingestellt.
Für deinen Betrieb heißt das: Selbst bauen lohnt sich, eine kleine App ersetzt manchmal eine teure Software. Aber Bauen ist der leichte Teil geworden. Die Frage, wer reindarf, stellt dir die KI nicht von selbst. Und liegen personenbezogene Daten offen, etwa von Kunden oder Beschäftigten, kann das eine Datenpanne sein, die du nach der DSGVO innerhalb von 72 Stunden der Datenschutzbehörde melden musst.
Was du jetzt tun kannst
- Frag im Team nach, wer schon Apps mit KI-Baukästen gebaut und veröffentlicht hat, und mach eine Liste.
- Öffne jede dieser Apps in einem privaten Browserfenster, ohne Anmeldung. Kommst du rein, stell die Freigabe auf eingeladene Personen um.
- Teste neue Apps mit erfundenen Daten und schalte Apps ab, für die niemand mehr zuständig ist.